
تراکنشی که جنجالساز شد
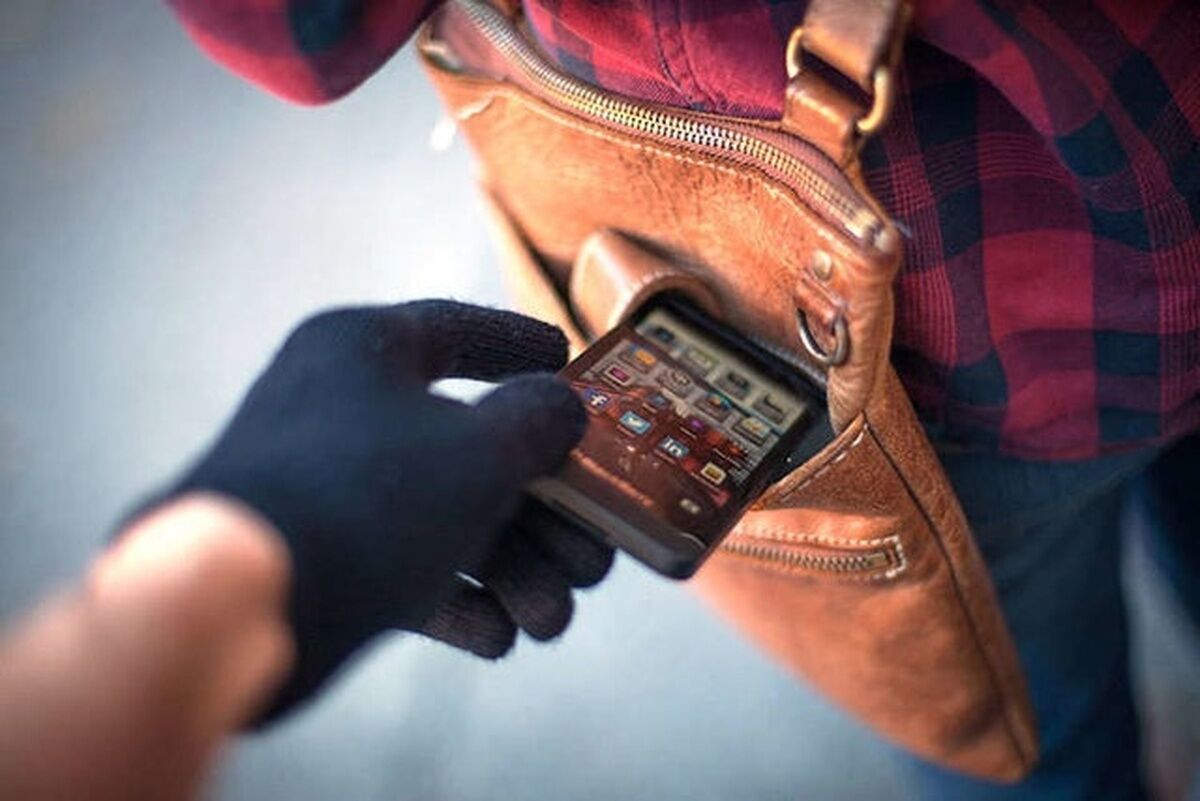
در ویدئویی که در فضای مجازی دستبهدست میچرخد، مشاهده میشود که فردی با استفاده از یک گوشی موبایل مسروقه، موفق شده است از طریق اپلیکیشن اسنپپی خرید کند. این اتفاق نشان میدهد دسترسی فیزیکی به دستگاه در برخی موارد میتواند برای دور زدن سیستمهای امنیتی و استفاده از اعتبار حسابهای مالی کافی باشد.
چالشهای امنیتی در سرویسهای BNPL
سرویسهای «الان بخر، بعداً پرداخت کن» (BNPL) با هدف تسهیل خریدها طراحی شدهاند، اما همین سهولت در صورت نبود لایههای امنیتی چندگانه، میتواند به فرصتی برای سارقان تبدیل شود. وقتی سارقی به گوشی باز یا دور زده شده دسترسی پیدا میکند، میتواند از اعتبار موجود در حسابهای متصل به آن دستگاه سوءاستفاده کند.
برخی از نقاط ضعف احتمالی در این زنجیره تراکنشها عبارتند از:
- اتکای بیش از حد به رمز عبور یا اثر انگشت گوشی برای تایید تراکنش.
- فقدان تاییدیه دوم (2FA) در لحظه نهایی کردن خرید در برخی سناریوها.
- سرعت بالای ثبت تراکنش که فرصت واکنش یا مسدود کردن حساب را از مالک اصلی میگیرد.
ضرورت بازنگری در پروتکلهای احراز هویت
برای جلوگیری از تکرار چنین حوادثی، توسعهدهندگان اپلیکیشنهای مالی باید مکانیزمهایی را طراحی کنند که تراکنشهای مشکوک یا تغییرات ناگهانی در الگوی خرید را شناسایی کنند. تایید هویت در لحظه پرداخت، بهویژه برای مبالغ بالا یا خریدهای غیرمعمول، تنها راه کاهش ریسک در مواجهه با سرقت تجهیزات دیجیتال است. فعالان حوزه امنیت سایبری معتقدند سیستمهای پرداخت باید فراتر از احراز هویت سادهی دستگاه عمل کنند تا از دارایی کاربران در برابر سرقتهای فیزیکی محافظت شود.