
شوک تکنولوژیک در میدان نبرد
حمله هماهنگ به دستگاههای ارتباطی در لبنان، دنیای اطلاعات را با حقیقتی تلخ روبرو کرد: هیچ سختافزاری امن نیست. این عملیات که با دقت میلیمتری طراحی شده بود، نشان داد که نفوذ به لایههای پایین سختافزار (Hardware level) میتواند هرگونه رمزنگاری نرمافزاری را بیاثر کند. مهاجمان با جایگزینی قطعات داخلی پیجرها با مواد انفجاری حساس به دما یا دستورات خاص، ابزاری برای ارتباط امن را به بمبهای ساعتی تبدیل کردند.
نقاط ضعف زنجیره تأمین و نفوذ فیزیکی
تحلیلهای نظامی نشان میدهد که این عملیات احتمالاً در مراحل تولید یا توزیع دستگاهها صورت گرفته است. نفوذ به زنجیره تأمین (Supply Chain Attack) یکی از پیچیدهترین روشهای جاسوسی و تخریب است. در این روش، مهاجم به جای حمله به سیستمهای فعال، محصول را پیش از رسیدن به دست مصرفکننده آلوده میکند.
در این عملیات، چند نکته کلیدی برجسته بود:
- تطبیق زمانی:انفجارها در بازههای زمانی بسیار کوتاه و به صورت همزمان رخ دادند که نشاندهنده وجود یک سیستم کنترل مرکزی است.
- هدفگیری دقیق:دستگاهها بهگونهای توزیع شده بودند که دقیقاً لایههای عملیاتی و ارتباطی حزبالله را هدف قرار دهند.
- غافلگیری مطلق:استفاده از پیجرها برای دوری از ردیابیهای سیگنالی موبایل، دقیقاً به نقطه ضعفی تبدیل شد که کاربران هرگز انتظارش را نداشتند.
پیامدهای عملیاتی و روانشناختی
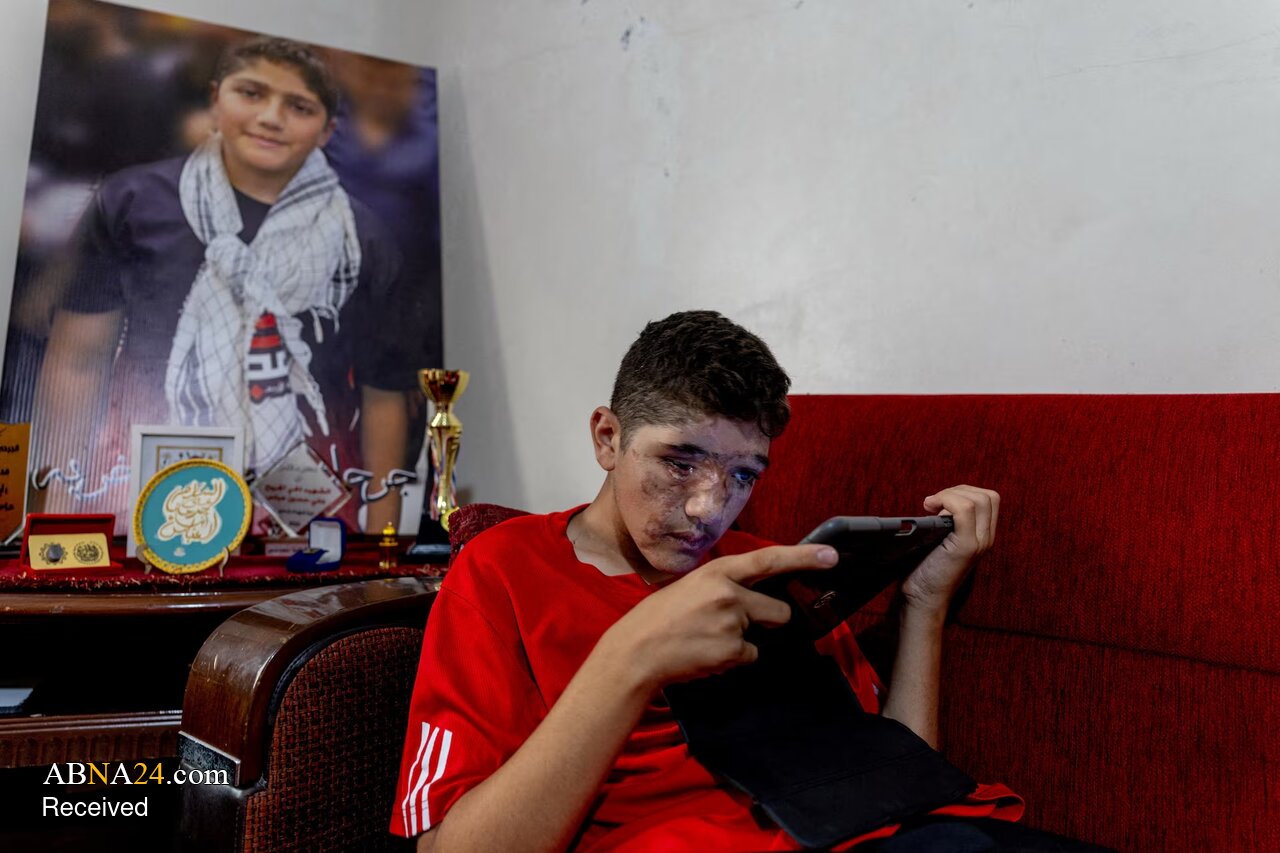
این حمله تنها باعث تلفات انسانی و جراحات گسترده نشد، بلکه ضربه شدیدی به اعتماد فرماندهان نظامی به ابزارهای ارتباطی وارد کرد. وقتی ابزاری که برای امنیت بیشتر انتخاب شده، به عامل مرگ تبدیل میشود، فلج عملیاتی رخ میدهد. اکنون هر دستگاه الکترونیکی در محیطهای حساس، به عنوان یک تهدای بالقوه نگریسته میشود.
تغییر پارادایم جنگهای مدرن در این اتفاق خلاصه میشود: مرز بین دنیای مجازی و فیزیکی از بین رفته است. نفوذ به سختافزارها، برتری اطلاعاتی را از سطح شنود و جاسوسی به سطح تخریب مستقیم منتقل کرد. این اتفاق ثابت کرد که در جنگهای نسل جدید، کنترل بر خط تولیدات صنعتی، به اندازه کنترل بر فضای سایبری اهمیت دارد.