چه دادههایی در معرض خطر هستند؟
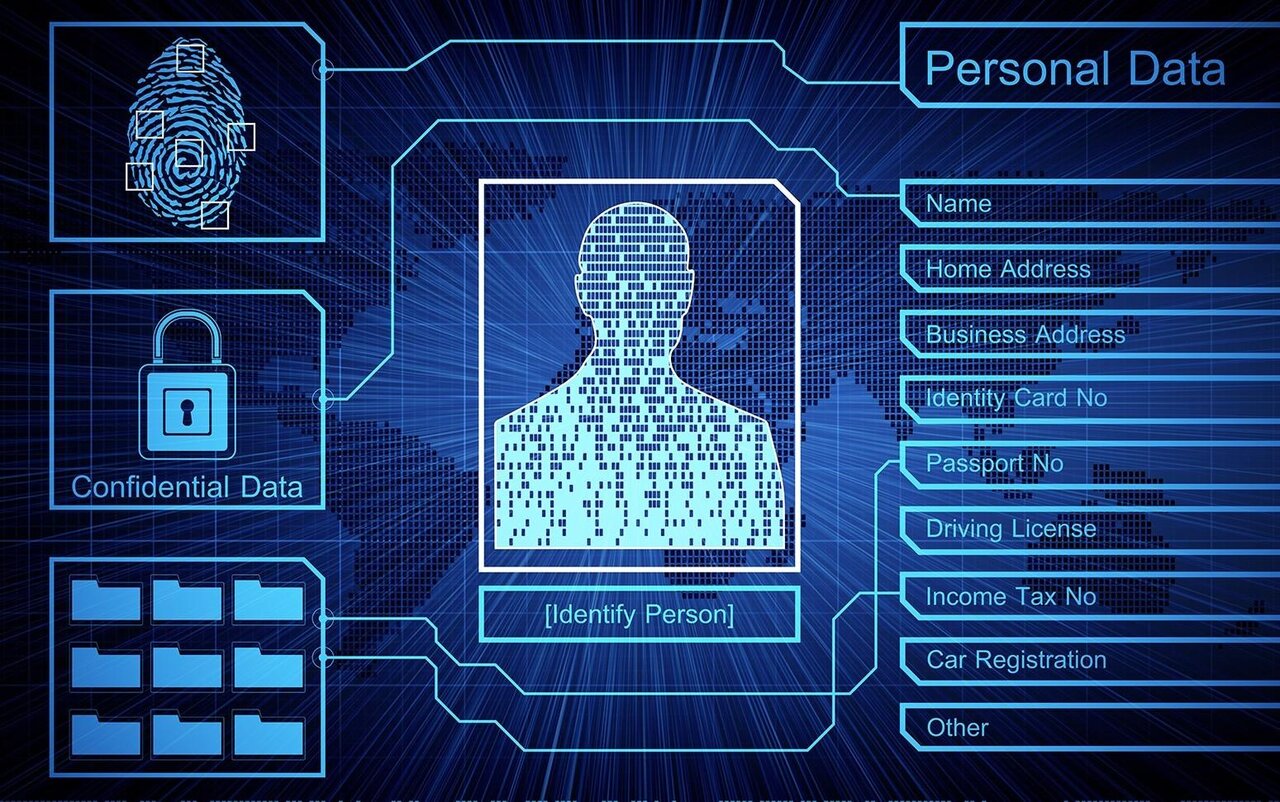
ماهیت اطلاعات سرقتی بسته به نوع پلتفرم هدف متفاوت است. مجرمان سایبری معمولاً به دنبال مجموعهای از دادهها میروند که در ترکیب با یکدیگر، ابزاری قدرتمند برای کلاهبرداری یا جعل هویت ایجاد کند. این دادهها را میتوان در دستههای زیر طبقهبندی کرد:
- هویتی و تماس:نام و نام خانوادگی، کد ملی، شماره شناسنامه، تاریخ تولد، شماره موبایل، ایمیل و آدرس پستی.
- مالی:شماره کارت بانکی، شماره شبا و سوابق تراکنشهای مالی.
- دسترسی و ورود:نام کاربری، رمز عبور و پاسخ به سوالات امنیتی.
- خصوصی:سوابق پزشکی، تاریخچه گفتگوها و دادههای مربوط به مکان (لوکیشن).
بسیار خطرناک است که کد ملی و شماره موبایل یک فرد بهصورت همزمان لو برود؛ چرا که این ترکیب، مسیر دسترسی به بسیاری از خدمات حساس را برای مجرمان هموار میکند.
ریشههای نفوذ؛ چرا سیستمها میشکنند؟
نشت اطلاعات همواره ناشی از اشتباه کاربر نیست. گاهی زیرساختهای فنی یا خطاهای سیستمی عامل اصلی هستند. برخی از رایجترین دلایل این اتفاقات عبارتند از:
- حملات مستقیم:نفوذ هکرها به سرورهای شرکتها یا استفاده از باجافزارها برای سرقت بانک اطلاعاتی.
- فیشینگ و فریب:ارسال پیامکهای جعلی (مانند ابلاغیههای ساختگی ثنا یا سهام عدالت) برای ترغیب کاربران و کارکنان به دادن رمز عبور.
- زیرساختهای فرسوده:استفاده از نسخههای قدیمی نرمافزاری و رمزنگاری ضعیف دادهها در سمت سرویسدهنده.
- خطای انسانی:اشتباهات برنامهنویسان یا مدیران سیستم در پیکربندی دیتابیسهای ابری که باعث باز ماندن دسترسیها میشود.
اقدامات فوری پس از لو رفتن اطلاعات
اگر متوجه شدید حساب شما در یک سرویس هک شده یا ورودیهای مشکوکی در اکانتهایتان میبینید، زمان برای واکنش بسیار محدود است. این گامها را سریعاً اجرا کنید:
اولین و حیاتیترین اقدام، تغییر فوری رمز عبور در سایت مورد نظر است. اگر از همان رمز در سرویسهای دیگر (مثل ایمیل، تلگرام یا اینستاگرام) استفاده کردهاید، باید تمام آنها را تغییر دهید. توصیه میشود برای هر حساب کاربری، رمزهای پیچیده و متفاوتی بسازید و برای مدیریت آنها از اپلیکیشنهای مدیریت پسورد استفاده کنید.
در گام دوم، فعالسازی احراز هویت دو مرحلهای (2FA) ضروری است. این لایه امنیتی باعث میشود حتی در صورت دسترسی هکر به رمز عبور، نتواند بدون تاییدیه دوم وارد حساب شما شود.